Porto de Santos enfrenta incidente cibernético: o que empresas podem aprender sobre segurança e continuidade
Sistemas do Porto de Santos ficam indisponíveis em meio a suspeita de incidente cibernético
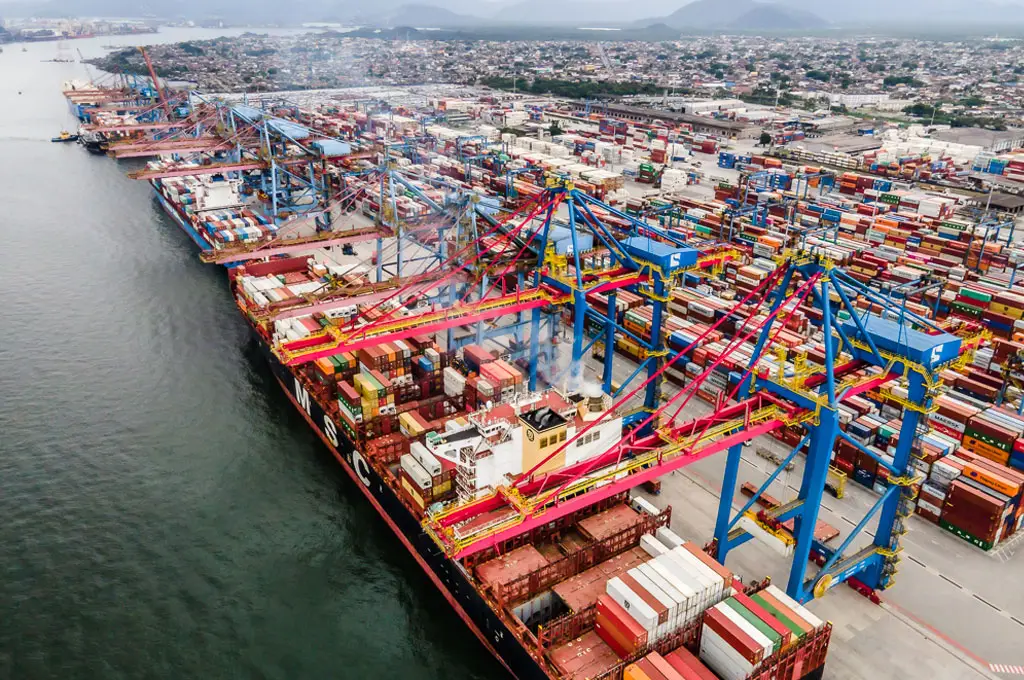
A infraestrutura digital da Autoridade Portuária de Santos (APS) enfrenta um cenário crítico após uma queda total dos servidores comprometer sistemas internos e serviços utilizados na operação do Porto de Santos.
De acordo com reportagem publicada por A Tribuna nesta terça-feira, 10 de novembro de 2026, a indisponibilidade começou após uma oscilação na rede elétrica registrada na sexta-feira, dia 6. O problema atingiu sistemas informatizados da administração portuária e afetou mecanismos relacionados ao controle e à identificação nos acessos.
O episódio ganhou uma dimensão ainda maior diante da suspeita de um incidente cibernético envolvendo a infraestrutura da APS.
Segundo a apuração do A Tribuna, houve um pedido de resgate financeiro feito por supostos hackers para que o sistema fosse restabelecido. Entretanto, ainda não estava determinado se houve efetivamente uma invasão criminosa ou uma tentativa de terceiros de se aproveitar da indisponibilidade já existente.
O caso está sob investigação da Polícia Federal (PF).
Sistemas internos, site e serviços foram afetados
A Autoridade Portuária de Santos (APS) informou que o problema atingiu seu site, sistemas internos e serviços utilizados por clientes e usuários do Porto.
Na prática, a indisponibilidade das ferramentas digitais provocou consequências para processos que dependem diretamente da infraestrutura tecnológica.
Segundo a reportagem, houve lentidão e aumento no tempo de espera em processos relacionados ao embarque e desembarque de navios, caminhões e trens.
Atividades normalmente executadas com o auxílio de sistemas automatizados também precisaram ser adaptadas.
Processos como o cruzamento de informações sobre dimensões de berços e embarcações passaram a exigir checagens manuais e visuais, aumentando a complexidade operacional enquanto os sistemas permaneciam indisponíveis.
A situação também afetou a rotina administrativa. Conforme apuração do veículo, cerca de 80% do setor administrativo estava trabalhando em home office diante das condições enfrentadas na sede.
Backups foram encaminhados para perícia
Um dos pontos centrais da investigação está na infraestrutura tecnológica responsável pelos sistemas afetados.
De acordo com A Tribuna, a APS mantém um data center próprio. Com os sistemas fora do ar e diante da possibilidade de um incidente cibernético, backups foram encaminhados para perícia e técnicos do Serviço Federal de Processamento de Dados (Serpro) foram acionados.
A dimensão exata do incidente ainda estava sendo apurada no momento da publicação da reportagem.
A própria Autoridade Portuária de Santos (APS) declarou que havia suspeita de incidente cibernético, porém ainda não era possível determinar seu alcance ou confirmar eventual acesso a dados.
Por isso, apesar dos relatos de pedido de resgate, não é possível classificar publicamente o episódio como um ataque de ransomware confirmado neste momento.
Incidente coloca infraestrutura digital no centro da operação portuária
O ocorrido no Porto de Santos demonstra o grau de dependência que operações críticas passaram a ter de sistemas informatizados.
No caso relatado, uma indisponibilidade tecnológica deixou de representar apenas uma questão de TI e alcançou processos administrativos, controles de acesso e atividades relacionadas à movimentação portuária.
É justamente nessa interseção entre tecnologia, segurança e disponibilidade que incidentes cibernéticos assumem relevância empresarial.
Para a SLTECH, esse cenário está diretamente conectado ao conceito de resiliência cibernética, área em que proteção, monitoramento, capacidade de resposta e recuperação precisam fazer parte de uma estratégia integrada. O posicionamento institucional da empresa associa cibersegurança à continuidade das operações e à redução da exposição dos negócios a interrupções.
No caso do Porto de Santos, entretanto, as causas, a extensão do ocorrido e a eventual existência de comprometimento de dados permanecem dependentes das investigações oficiais.
Investigação segue em andamento
Até o momento retratado pela reportagem, a prioridade da Autoridade Portuária de Santos (APS) permanecia concentrada na normalização dos sistemas, manutenção dos serviços e investigação da origem da indisponibilidade.
A administração informou ter adotado medidas técnicas, administrativas e jurídicas para mitigar os possíveis impactos e trabalhar no restabelecimento dos serviços.
O episódio permanece, portanto, sob investigação.
Enquanto a análise técnica avança, o caso coloca novamente a cibersegurança de infraestruturas críticas em evidência e demonstra como sistemas digitais estão diretamente conectados à continuidade de operações essenciais.
